ES · EN
Contacto
Consultor trabajando al anochecer frente a sus monitores, con Santiago y la cordillera de los Andes al fondo.

Ciberseguridad y desarrollo de software, con el mismo equipo.

Ethical hacking, respuesta a incidentes, cumplimiento de la Ley 21.719 y aplicaciones seguras desde el diseño, para empresas de Chile y Latinoamérica.

Organizaciones que han trabajado con A2D

Ethical hacking: atacamos tus sistemas antes que otro lo haga.

Un pentest es un ataque real, controlado y autorizado por escrito. Encadenamos vulnerabilidades para mostrar hasta dónde llegaría un atacante, y entregamos cada hallazgo con evidencia, impacto y cómo corregirlo.

  • Aplicaciones web y APIs
  • Infraestructura expuesta e interna
  • Redes inalámbricas
  • Ingeniería social y phishing

Recibes: Informe ejecutivo · Informe técnico · Sesión de cierre

Ejemplo ilustrativo: un pentest de principio a fin.

Dos líneas de negocio. Un equipo que ataca y construye.

Quien sabe romper un sistema sabe construirlo para que resista. Por eso hacemos ambas cosas.

Productos propios, construidos bajo las reglas que auditamos.

Aislamiento por cliente, auditoría inmutable y nada guardado que no deba guardarse.

privacidad.a2d.cl
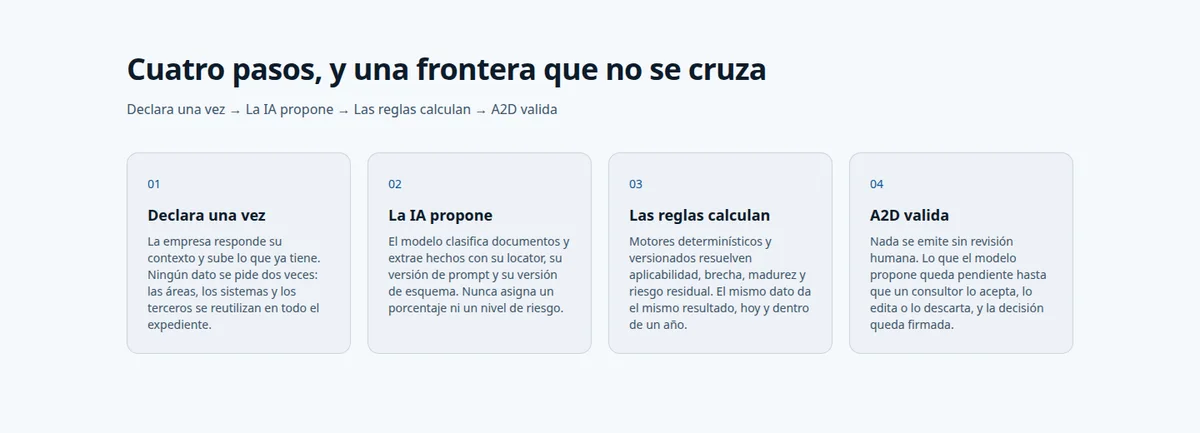
A2D Privacy en cuatro pasos: declara una vez, la IA propone, las reglas calculan, A2D valida.

A2D Privacy

El modelo de prevención de infracciones del artículo 49 de la Ley 21.719, construido con tu equipo. La IA propone, las reglas calculan y A2D valida.

  • Assessment de 45 controles
  • RAT automático
  • Mapa de riesgos
  • Plan de acción
Ir a A2D Privacy

Celada8

Plataforma propia de ethical phishing y concientización. Cada campaña exige reglas de enfrentamiento firmadas y las páginas de captura nunca guardan lo que la persona escribe.

  • Phishing simulado
  • Verificación SPF/DKIM/DMARC
  • Sin credenciales guardadas
  • Aislamiento por cliente
  • Smishing (SMS) (en desarrollo)
  • Gamificación (en desarrollo)
  • Capacitación (en desarrollo)
Pedir una demostración

Bolsa de horas: tu saldo, en un libro que nadie puede editar.

Compras horas de soporte o de proyecto por adelantado y cada atención se descuenta en mishh, nuestra plataforma de seguimiento. Ves el saldo y cada movimiento en tu portal, y cada movimiento queda sellado en blockchain.

  • Los movimientos solo se agregan: una corrección o una anulación es un movimiento nuevo, visible para ti.
  • Aviso por correo o Telegram en cada consumo y cuando el saldo baja.
  • Exportación en CSV para conciliar tus facturas.
mishh · portal del clientedatos sintéticos
Saldo disponible14 h 30 min
de 40 h compradas
  1. ConsumoRevisión de firewall perimetral
    −2 h 30 minSellado en blockchain
  2. ConsumoSoporte: restauración de respaldo
    −1 h 15 minSellado en blockchain
  3. CorrecciónAjuste del registro del 12/11
    +0 h 30 minSellado en blockchain
  4. CompraBolsa 40 h
    +40 hSellado en blockchain

Ley 21.719 de protección de datos personales.

329 días para la nueva fecha de vigencia,
15 de octubre de 2027

Postergación despachada por el Congreso, pendiente de publicación en el Diario Oficial. Hasta que se publique, la fecha legal sigue siendo el 1 de diciembre de 2026.

«…deberán adoptar acciones destinadas a prevenir la comisión de las infracciones…» · Ley 21.719, art. 48
Infracciones levesArt. 35 a)
5.000 UTM
Infracciones gravesArt. 35 b)
10.000 UTM
Infracciones gravísimasArt. 35 c)
20.000 UTM

Son topes, no multas esperadas: el artículo 37 manda considerar las circunstancias del caso.

Hablemos de tu proyecto.

Cada colaboración empieza con un acuerdo de confidencialidad.

contacto@a2d.clRespondemos en horario hábil de Chile.
Santiago, Chile · Kuşadası, TurquíaClientes en Chile, Argentina, Perú, Colombia, México, Reino Unido y Turquía.
Escribe tu nombre.
Escribe el nombre de tu empresa.
Escribe un correo válido, por ejemplo nombre@empresa.cl.
Elige un país.
Cuéntanos en al menos 10 caracteres qué necesitas.
Usamos tus datos solo para responder este mensaje.